В Payhawk можете да организирате екипите и работните процеси по-ефективно, като използвате вградени роли и разширения на роли. Всяка от тях включва конкретни разрешения, съобразени със структурата, отговорностите и вътрешните политики на компанията ви, което осигурява стриктно разделение на задълженията и прецизен контрол на достъпа за по-висока сигурност и надзор.
При покана на служители в акаунта в Payhawk трябва да възложите конкретна роля в Payhawk на всеки от тях.
Разрешения
Разрешенията се отнасят до наличните права за дадена роля или разширение на роля в Payhawk. Например служител с вградената роля Служител на Payhawk има разрешение да преглежда подадените от него разходи, но няма да може да преглежда всички фирмени разходи.
Роли за групови акаунти
Ролите и свързаните с тях разрешения могат да се преглеждат на ниво група.
Възлагането на роли на служители се извършва чрез приложението Служител (на ниво група и отделен служител).
Включването на роля в работен процес се извършва на ниво отделно дружество, при условие че специфичните за дружеството настройки са активирани на ниво група.
Роли за акаунти с едно дружество
Акаунтите в Payhawk с едно дружество (които не са част от група) не могат да преглеждат разрешенията на ролите в Payhawk, но могат да ги дават на служители и да ги включват в работни процеси за одобрение на ниво акаунт.
Вградени роли в Payhawk
Вградените роли в Payhawk (по подразбиране):
Предоставят се с предварително зададен набор от разрешения, които определят основните нива на достъп и отговорности за тези глобални роли.
Не позволяват промяна на набора от разрешения.
По подразбиране Счетоводителите и Администраторите на Payhawk могат да извършват проверка на разходи. Всички останали роли трябва изрично да се добавят към стъпката за проверка в работните процеси на компанията ви.
Вградена роля в Payhawk | Разрешения |
Служител | Притежатели на фирмени карти Payhawk. Могат да подават и категоризират разходите си, както и да преглеждат информация, свързана с картите и абонаментите им. |
Счетоводител | Включва всички разрешения на Служител на Payhawk плюс възможността за управление и проверка на разходи, редактиране на извлечени данни и експорт на информация за разходи за отчитане или счетоводство. |
Администратор | Включва всички разрешения на Счетоводител на Payhawk плюс пълен достъп за издаване и деактивиране на карти, коригиране на лимити, конфигуриране на политики за разходи, управление на тегленето на пари в брой, покана на служители и управление на настройките за фактуриране и администрация. |
ИТ администратор | Включва ограничен набор от разрешенията на Администратор на Payhawk, насочени към конфигурацията на системата. Ролята на ИТ администратор позволява управление на първоначалната настройка, настройките за сигурност и интеграциите (например преглед, свързване или прекъсване на връзката с ERP системи) без достъп до чувствителни области, като настройки на акаунта, разходи или финансови данни. Ролята е подходяща за разделяне на задачите по конфигурация на системата от финансовия контрол. |
Старши специалист по задълженията | Включва ограничен набор от разрешения на Счетоводител на Payhawk, като например избрани административни настройки. Ролята на Старши специалист по задълженията разделя достъпа до данни за плащания и правата за потвърждение, като предлага средно ниво между пълните роли Администратор и Счетоводител на Payhawk. Ролята е подходяща за служители, които трябва да управляват настройките за счетоводство. |
Одитор | Включва всички разрешения на Администратор на Payhawk, но само с достъп за четене. Ролята позволява на служителите да преглеждат всички настройки и данни, но не и да правят промени. Ролята е подходяща за одитори, консултанти или членове на екипа, които трябва да наблюдават системните конфигурации, без да могат да ги променят. |
Упълномощен представител | Ролята е ограничена до задачи, свързани с проверка на самоличността и процедурата „Опознай клиента си“ (KYC). Възложете я на член на екипа, директор на компанията или упълномощен представител, който трябва да обработва документация за съответствие и проверка на самоличността от името на компанията ви, без да му предоставяте пълен достъп на Администратор. Не включва достъп до финансови данни, разходи, карти или други административни настройки. |
Преглед на роли и разрешения в Payhawk
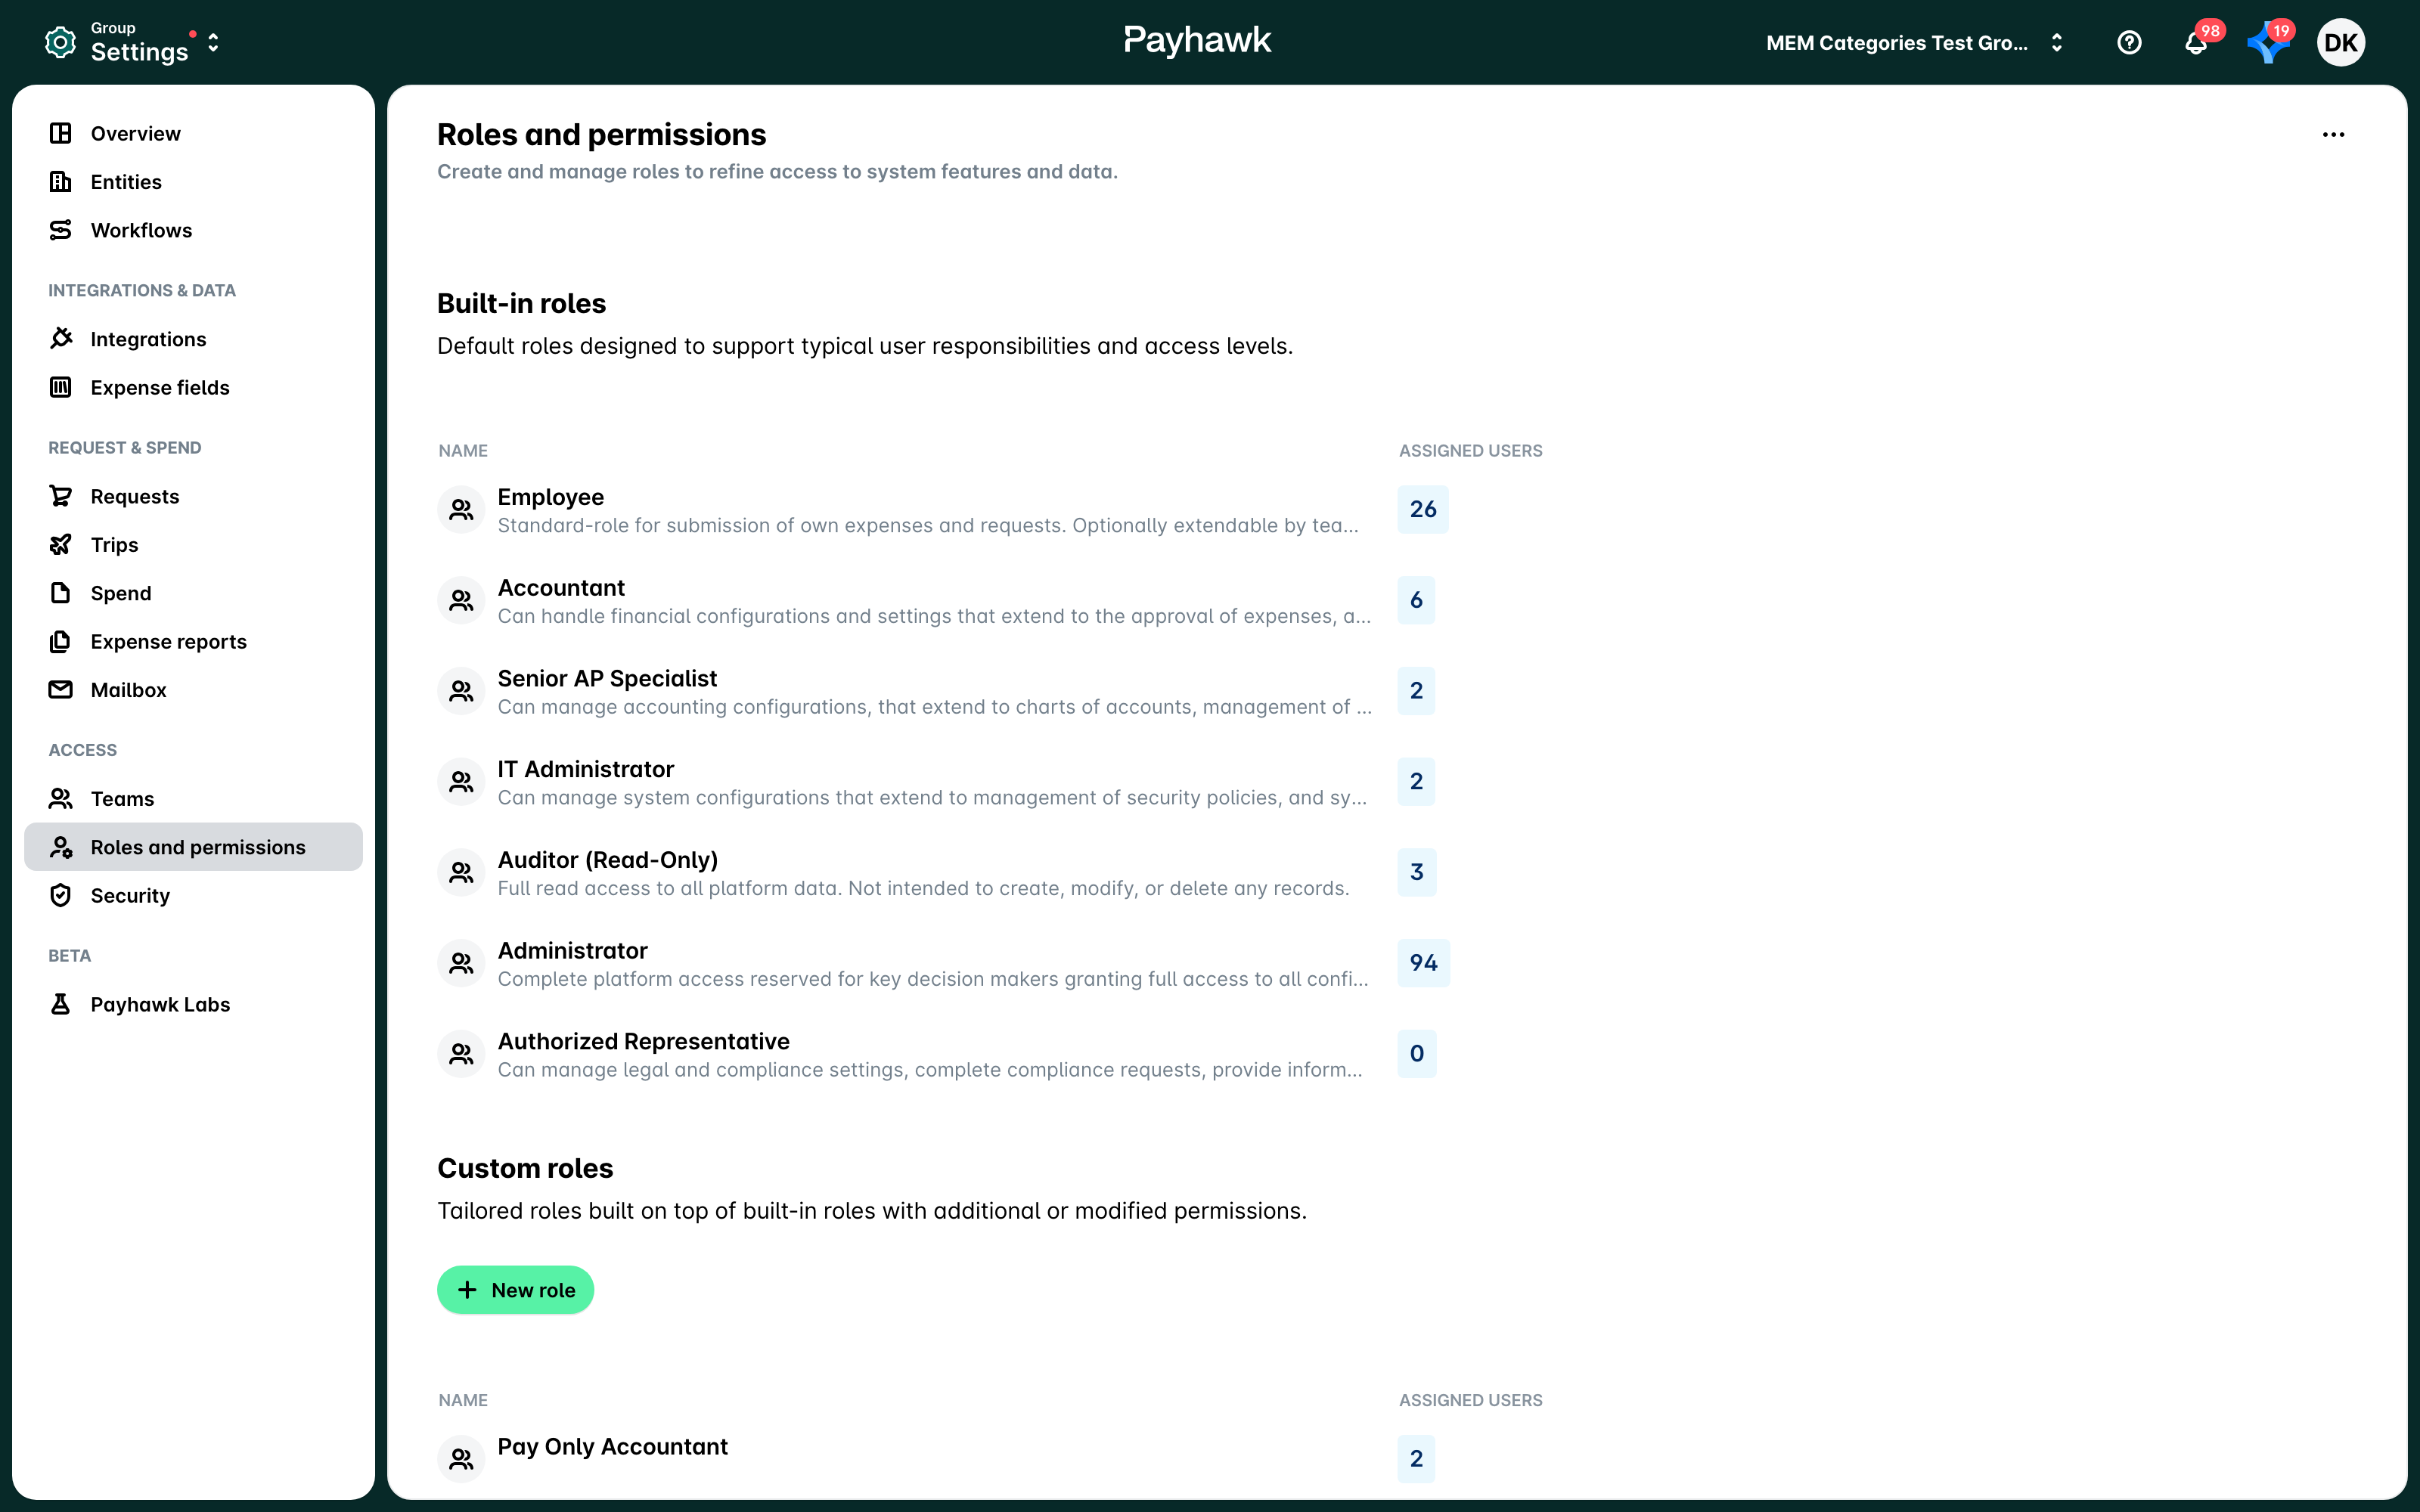
Можете да прегледате вградените роли в Payhawk, като отворите превключвателя на приложения в горния ляв ъгъл и отидете на Настройки > Роли и разрешения.
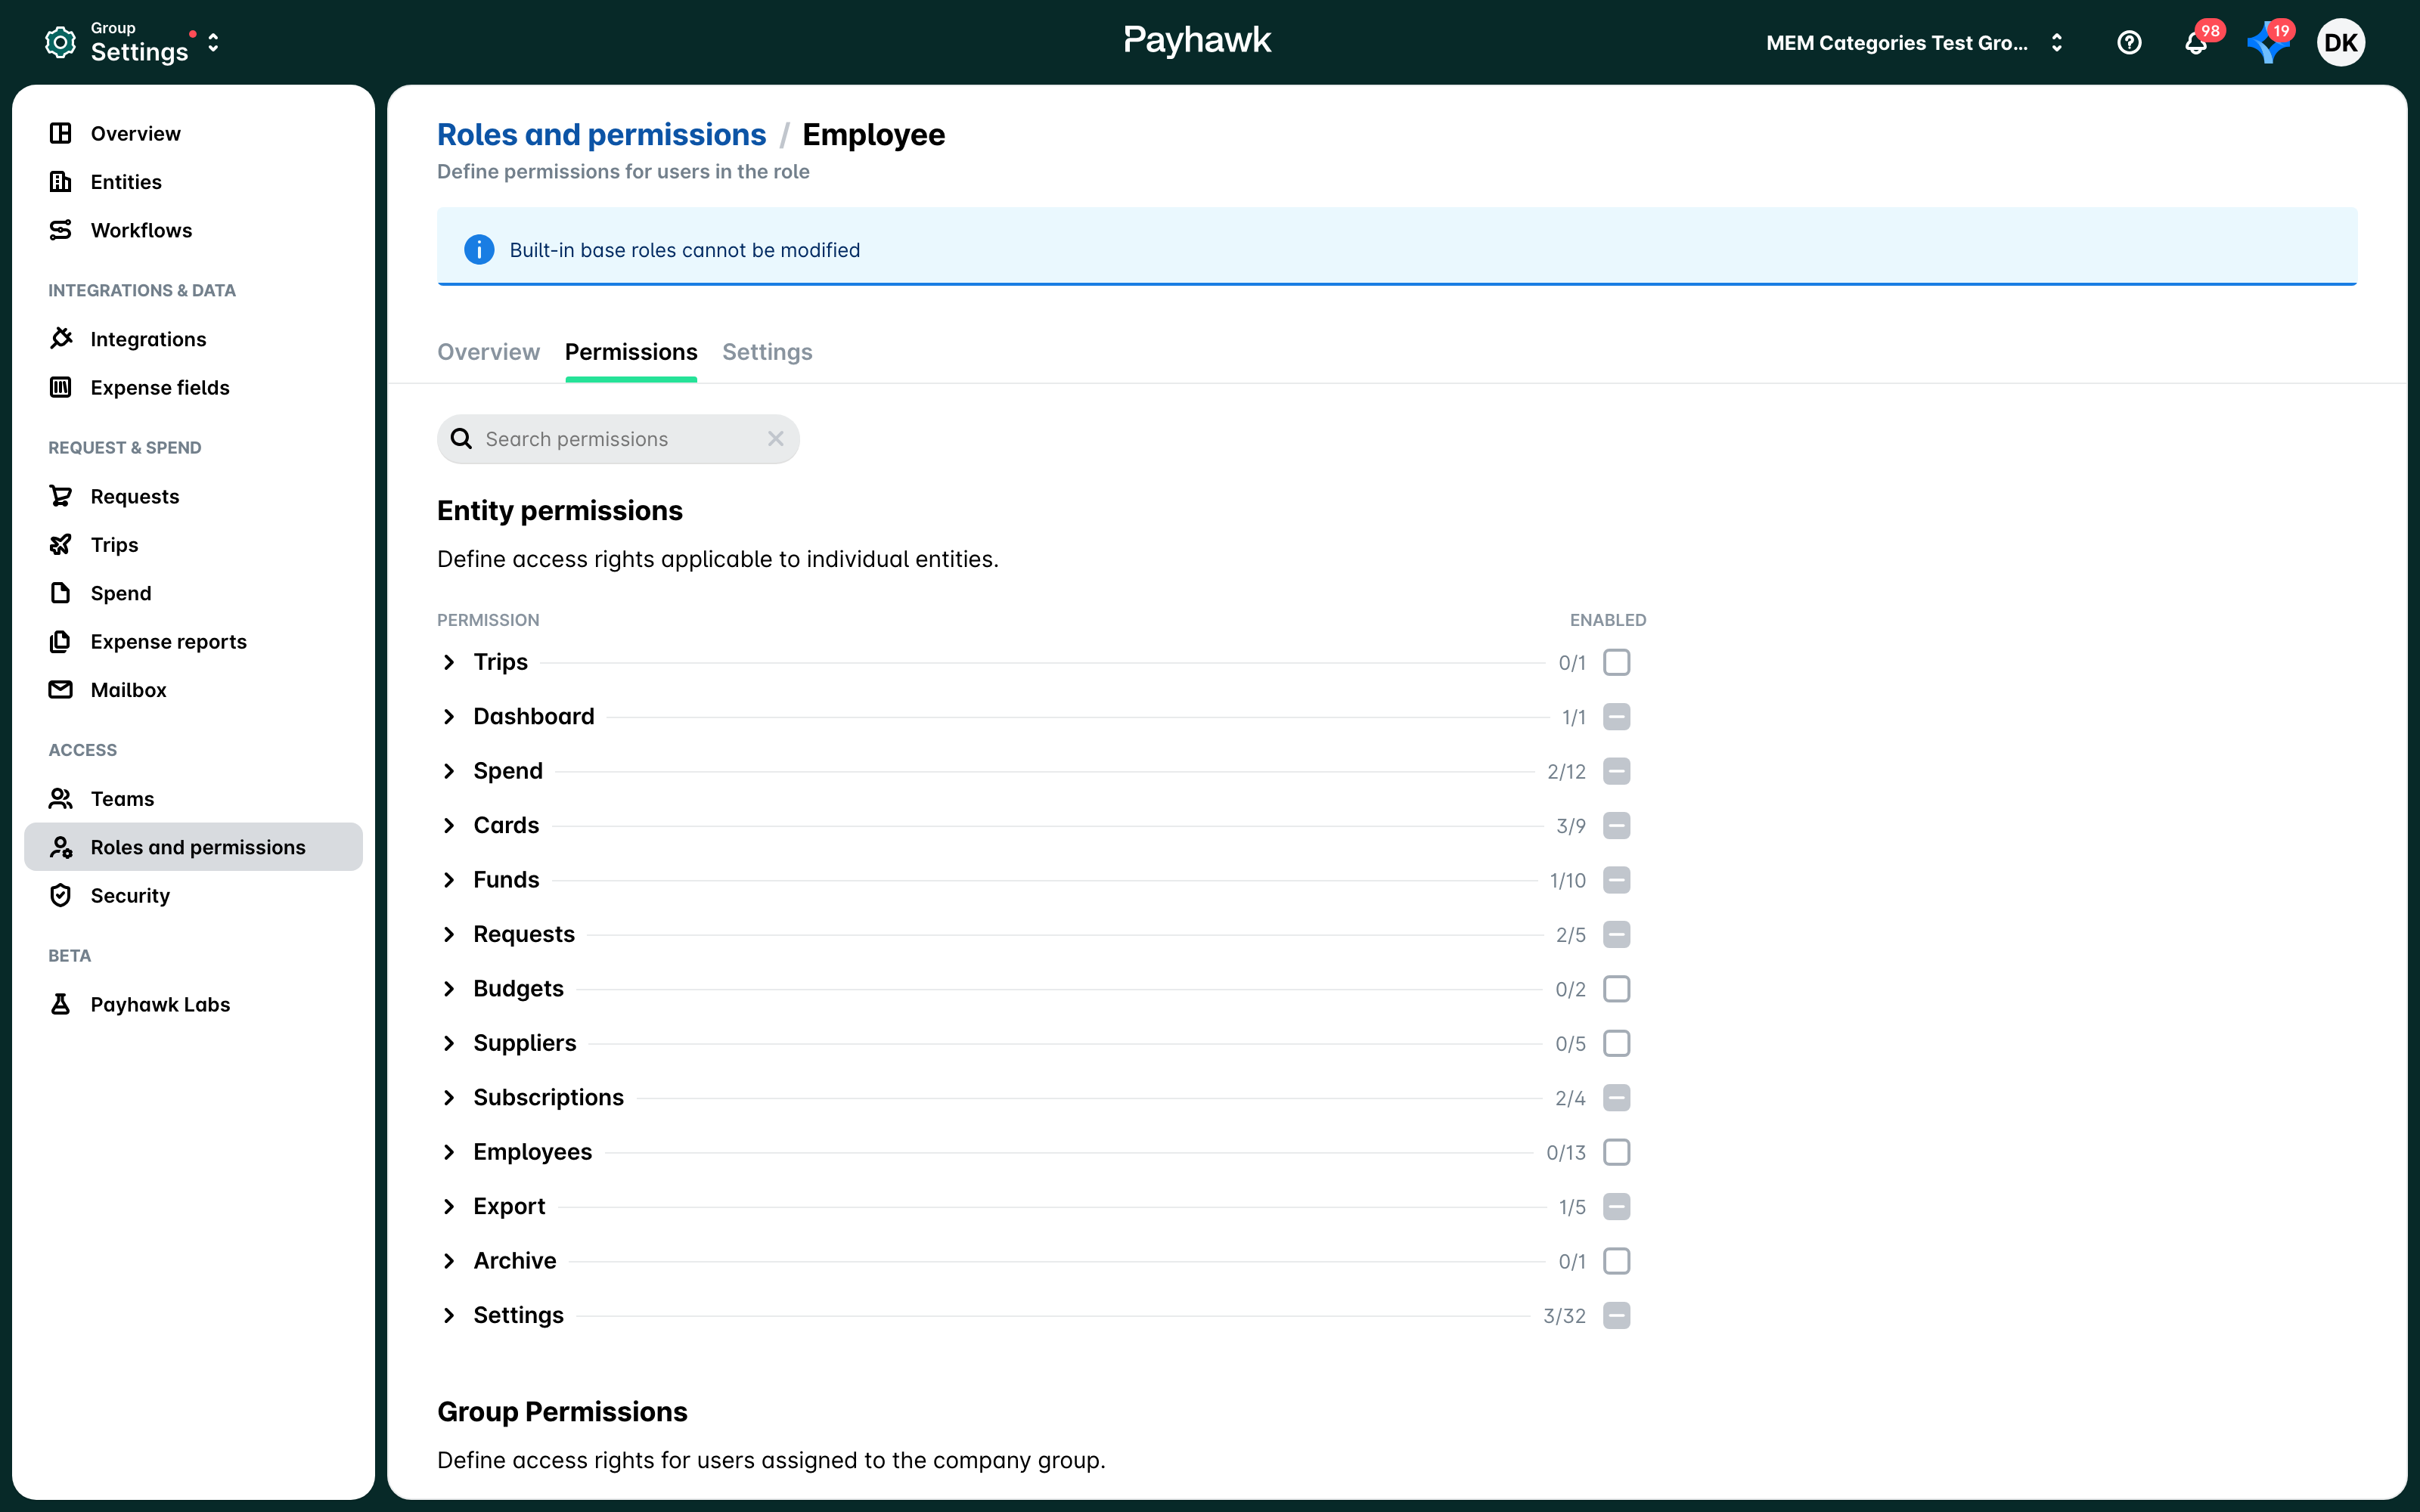
Пълният списък с разрешения, активирани за дадена роля, може да се види, като отворите превключвателя на приложения в горния ляв ъгъл, отидете на Настройки > Роли и разрешения и изберете желаната роля или разширение на роля.
Преглед на дневника с историята на роли в Payhawk
Можете да прегледате всички дейности, свързани с ролите в Payhawk, като промени и възлагане на роли, актуализации на разрешения и покани.
Отворете превключвателя на приложения в горния ляв ъгъл и отидете на Настройки > Роли и разрешения.
Кликнете върху менюто с трите точки и изберете Преглед на дневника с историята.
На следващия екран изберете една от следните опции:
Промяна на роля – за преглед на актуализации на разрешенията и настройките на дадена роля.
Роли на потребители – за преглед на промените във възлагането на роля на конкретен потребител.
Всички – за преглед на двата типа актуализации.
Полезни ресурси